Codici exploit "Proof of Concept" (PoC) per una nuova vulnerabilità scoperta nel player Apple QuickTime sono stati resi disponibili pubblicamente in rete su "milw0rm", popolare database di codici exploit; lo ha segnalato Symantec in un post dedicato sul blog ufficiale del suo team Security Response. La vulnerabilità - Apple
QuickTime RTSP Response Header Content-Length Remote Buffer Overflow Vulnerability – era stata segnalata
originariamente 3 giorni fa dal ricercatore di sicurezza polacco Krystian Kloskowski (aka "h07").
Il codice exploit rilasciato pubblicamente è stato testato come funzionante sull'ultima versione stand-alone QuickTime player (v7.3). Al momento, secondo Symantec, gli scenari di attacco che più probabilmente potrebbero emergere in-the-wild saranno basati sia sulla posta elettronica sia sui web browser.
 QuickTime: Fix per Falla "QTL"
-
Firefox 2.0.0.7: Fix per QuickTime -
Altre
In uno scenario di attacco "e-mail" l'utente riceve un messaggio di posta nocivo con un allegato che include un file con estensione associata in maniera predefinita a QuickTime Player (per esempio .mov, .qt, qtl., gsm, .3gp, etc). L'allegato non è effettivamente un file multimediale, bensì un file XML che forza il player ad aprire una connessione RTSP sulla porta 554 verso un server nocivo che ospita l'exploit. Quando QuickTime Player contatta il server remoto, riceve una risposta malformata RTSP che causa il sovraccarico del buffer e l'esecuzione immediata di eventuale codice shell da parte dell'attacker.
Per essere condotto con successo, questo tipo di attacco necessita che l'utente esegua con doppio clic sull'allegato multimediale QuickTime. È importante notare che questo attacco potrebbe funzionare anche con altri formati multimediali comuni come mpeg, .avi e altri tipi MIME associati al player QuickTime. In uno scenario per web browser invece, l'attacco molto probabilmente sarà inizializzato tramite un URL hyperlink inviato all'utente. Quando si clicca sulla URL il browser carica una pagina che include un oggetto streaming QuickTime. L'oggetto esegue una connessione RTSP al server malizioso sulla porta 554 e il codice exploit viene inviato come risposta.
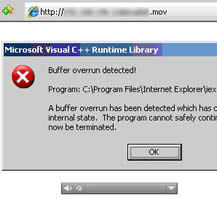
Symantec ha testato l'exploit su alcuni dei principali web browser e ha verificato che con Internet Explorer 6/7 e Safari 3 Beta l'attacco viene bloccato. Il browser infatti carica in questo caso QuickTime Player come plug-in interno e quando si verifica il sovraccarico vengono eseguite alcune procedure standard di protezione contro i buffer overflow che chiudono i processi affetti prima che possano essere fatti danni tramite il codice exploit.
Gli utenti di Firefox sono, secondo Symantec, più a rischio di attacco, perché il browser open-source gira le richieste direttamente a QuickTime Player come processo separato fuori dal suo controllo. Come risultato, l'attuale versione dell'exploit funziona perfettamente contro Firefox se gli utenti hanno scelto QuickTime come player predefinito per i formati multimediali. Attualmente non sono disponibili patch da parte di Apple per risolvere la vulnerabilità. Symantec suggerisce a tutti gli utenti di bloccare le connessioni in uscita sulla porta TCP 554 tramite firewall in modo da ridurre il rischio di attacco ed impedire l'esecuzione dei link verso i siti nocivi. Anche Secunia, nota azienda di security monitoring, ha pubblicato un
advisory dedicato alla nuova vulnerabilità, ed ha classificato la problematica di sicurezza come "estremamente critica" (il massimo livello di pericolosità del sistema di rating della società danese).
Secondo Secunia la vulnerabilità è causata da un "boundary error" che si verifica durante il processing delle risposte RTSP, e che permette di eseguire un exploit e causare un sovraccarico del buffer stack-based tramite l'utilizzo di risposte RTSP modificate ad arte e contenenti un header "Content-Type" eccessivamente lungo. 


 non ci sono commenti alla news nel forum


