| Letta 1328 volte |
3 dicembre 2007 alle 19.50 di netquik |
Fonte: SSR Blog |
| QuickTime: Falla RTSP, Exploit in-the-wild |
| LINK: |
 |
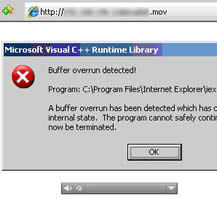 In due news precedenti abbiamo segnalato la realizzazione pubblica di codici exploit in grado di attaccare una vulnerabilità di sicurezza recentemente scoperta in Apple QuickTime e relativa ad un bug di sovraccarico del buffer che affligge la gestione degli header delle risposte RTSP. Ad una settimana da queste prime segnalazioni, la rete "honeynet" di Symantec DeepSight ha rilevato il primo codice exploit di attacco "in-the-wild".
La falla era stata originariamente scoperta il 23 Novembre scorso dal ricercatore di sicurezza polacco Krystian Kloskowski (aka h07) e da quel momento erano stati rilasciati pubblicamente numerosi codici exploit che sfruttavano la falla. Come riporta Symantec sul suo blog ufficiale Security Response, ora sono stati isolati i primi attacchi "in the wild", e questo significa che gli utenti della rete sono a rischio. Secondo l'azienda di sicurezza, l'analisi attuale indica l'esistenza di multipli attacchi ed attualmente gli esperti di sicurezza stanno indagando per confermare il livello di rischio per gli utenti della rete.
 QuickTime: Falla RTSP, Nuovi PoC - QuickTime: Falla/Exploit "RTSP" - Altre
Dal Symantec Security Response Blog: "L'attacco che abbiamo confermato oggi inizia con il popolare IFRAME. Un codice IFRAME che induce il browser ad effettuare un richiesta addizionale ad un altro URL, è integrato in un sito porno. A loro insaputa, gli utenti che visitano il sito vengono direzionati verso un sito nocivo che distribuisce l'exploit.
Attualmente il malware che viene scaricato dal codice exploit viene rilevato da Symantec come Downloader. Stiamo ancora studiando l'attacco in profondità , quindi aspettatevi ulteriori informazioni a breve".
Symantec consiglia a tutti gli utenti di prestare attenzione durante la navigazione sul web. In particolare, a coloro che desiderano proteggersi ulteriormente dagli attacchi alla vulnerabilità RTSP di QuickTime, l'azienda raccomanda le seguente contromisure:
1. Eseguire i web browser con le impostazioni di protezione più restrittive. 2. Disattivare Apple QuickTime come gestore di protocollo registrato RTSP. 3. Filtrare l'attività in uscita sulle porte RTSP più comuni, che includono la porta TCP 554 e le porte UDP 6970-6999.
Attualmente non è disponibile alcuna patch a correzione di questa vulnerabilità , che affligge le versioni 7.x del software QuickTime e può sfruttare come vettore tutti i principali browser, come Firefox e IE. È lecito attendersi entro breve da parte di Apple il rilascio nuova versione del suo prodotto, o comunque di un advisory di sicurezza che informi i clienti del nuovo livello di rischio derivante dalla falla. |
|
 non ci sono commenti alla news nel forum |
|
|
|
DUST FROM THE PAST
Steve Jobs, Apple CEO, ha confermato, durante la sua keynote alla Worldwide Developer Conference (WWDC) 2005, che Apple abbandonerà i processori IBM PowerPC in favore delle piattaforma x86 di Intel. …7 giugno 2005
Apple ha lanciato oggi una serie di nuovi prodotti hardware e software attraverso un intervento del suo CEO, Steve Jobs, durante un evento tenutosi a San Francisco a cui l'azienda si è riferita come …8 settembre 2005
F-Secure ha segnalato recentemente una consistente attività della famiglia del virus Bagle, individuando negli ultimi giorni sulla rete ben 8 nuove varianti del codice nocivo.
Indipendentemente d…23 settembre 2005
ULTIME NEWS - QUICKTIME
In due news precedenti abbiamo segnalato la realizzazione pubblica di codici exploit in grado di attaccare una vulnerabilità di sicurezza recentemente scoperta in Apple QuickTime e relativa ad un bug…3 dicembre 2007
A quattro giorni dalla diffusione delle prime notizie su una nuova vulnerabilità in Apple QuickTime, Symantec segnala la pubblicazione in rete di un nuovo "più sofisticato" codice exploit proof-of-c…29 novembre 2007
Codici exploit "Proof of Concept" (PoC) per una nuova vulnerabilità scoperta nel player Apple QuickTime sono stati resi disponibili pubblicamente in rete su "milw0rm", popolare database di codici ex…26 novembre 2007
|
|
 |


