| Letta 1669 volte |
29 novembre 2007 alle 17.58 di netquik |
Fonte: SSR Blog |
| QuickTime: Falla "RTSP", Nuovi Exploit |
| LINK: |
 |
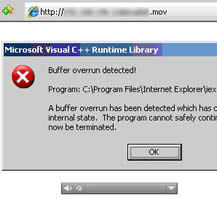 A quattro giorni dalla diffusione delle prime notizie su una nuova vulnerabilità in Apple QuickTime, Symantec segnala la pubblicazione in rete di un nuovo "più sofisticato" codice exploit proof-of-concept che sfrutta la falla. Mentre il codice shell incluso nell'exploit precedente era contenuto all'interno di un data stream RTSP nocivo, nel nuovo PoC il codice viene inviato tramite JavaScript separatamente dallo stream.
Dal post sul blog ufficiale del team Security Response di Symantec: "Vediamo come potrebbe essere utilizzato tutto questo. Un client richiede un pagina Web da un sito nocivo. La pagina che viene inviata contiene codice shell nocivo e una richiesta per un filmato QuickTime. Se il client sta utilizzando Internet Explorer, il codice shell viene scritto in un'area dell'heap per essere utilizzato successivamente. Nel frattempo il browser riceve il filmato QuickTime e lo apre con QuickTime, creando uno stream RTSP verso un server nocivo. Solo che il server RTSP in questo scenario è una versione modificata che restituisce uno stream per sovrascrivere lo stack dell'installazione QuickTime del client. Al termine del sovraccarico del buffer viene richiamato il codice shell che era precedentemente stato scritto nell'heap, e voila!, il codice nocivo viene eseguito".
 QuickTime: Falla/Exploit "RTSP" - QuickTime: Fix per Falla "QTL" - Altre
Secondo Symantec, questo metodo per eseguire l'exploit della vulnerabilità presenta vantaggi e svantaggi. Da un lato chi ospita l'exploit deve avere un RTSP server modificato per far funzionare l'exploit, dato che i server standard RTSP non operano in questa maniera. Dall'altro lato questo nuovo exploit rende molto più semplice per gli attacker utilizzare i propri codici shell in un attacco contro la vulnerabilità .
Secondo l'azienda di sicurezza eventuali attacchi basati sul nuovo exploit possono essere facilmente bloccati prendendo alcune misure di precauzione. Symantec ha già incluso capacità di rilevamento per questi codici nel proprio software antivirus (minaccia riconosciuta come Trojan.Quimkids).
L'azienda inoltre suggerisce agli utenti le seguenti misure protettive: 1. Proibire il protocollo RSTP sul network, a meno che non ci sia una necessità specifica di utilizzo. 2. Disattivare gli oggetti browser QuickTime (se i controlli ActiveX QuickTime di Internet Explorer e le plug-in di Firefox sono disattivati, l'exploit non funziona). 3. Disattivare JavaScript dove possibile (se lo script non può eseguirsi, non è in grado di scrivere il codice shell nell'heap). 4. Evitare file QuickTime non sicuri.
Per il momento Apple non ha ancora reso disponibile una patch in grado di correggere la vulnerabilità nel suo prodotto. Col moltiplicarsi di codici exploit rilasciati pubblicamente aumentano quindi anche le probabilità di attacchi su più vasta scala in-the-wild, tramite e-mail e sul web. |
|
 non ci sono commenti alla news nel forum |
|
|
|
DUST FROM THE PAST
Steve Jobs, Apple CEO, ha confermato, durante la sua keynote alla Worldwide Developer Conference (WWDC) 2005, che Apple abbandonerà i processori IBM PowerPC in favore delle piattaforma x86 di Intel. …7 giugno 2005
Apple ha lanciato oggi una serie di nuovi prodotti hardware e software attraverso un intervento del suo CEO, Steve Jobs, durante un evento tenutosi a San Francisco a cui l'azienda si è riferita come …8 settembre 2005
F-Secure ha segnalato recentemente una consistente attività della famiglia del virus Bagle, individuando negli ultimi giorni sulla rete ben 8 nuove varianti del codice nocivo.
Indipendentemente d…23 settembre 2005
ULTIME NEWS - QUICKTIME
In due news precedenti abbiamo segnalato la realizzazione pubblica di codici exploit in grado di attaccare una vulnerabilità di sicurezza recentemente scoperta in Apple QuickTime e relativa ad un bug…3 dicembre 2007
A quattro giorni dalla diffusione delle prime notizie su una nuova vulnerabilità in Apple QuickTime, Symantec segnala la pubblicazione in rete di un nuovo "più sofisticato" codice exploit proof-of-c…29 novembre 2007
Codici exploit "Proof of Concept" (PoC) per una nuova vulnerabilità scoperta nel player Apple QuickTime sono stati resi disponibili pubblicamente in rete su "milw0rm", popolare database di codici ex…26 novembre 2007
|
|
 |


